Domain zugriffsberechtigung.de kaufen?
Wir ziehen mit dem Projekt
zugriffsberechtigung.de um.
Sind Sie am Kauf der Domain
zugriffsberechtigung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugriffsberechtigung.de kaufen?
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **

Ähnliche Suchbegriffe für Auf
Top-Angebote
Produkte zum Begriff Auf:
-
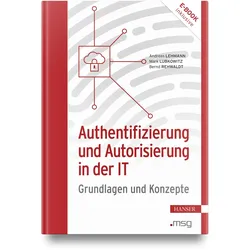
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Recht auf Zugang zu Informationen und dessen Einschränkung durch die nationale Sicherheit, Taschenbuch von Aaron Salau, Verlag Unser Wissen,Recht Auf Zugang Zu Informationen Und Dessen Einschränkung Durch Die Nationale Sicherheit, Taschenbuch Von Aaron Salau, Verlag Unser Wissen, 978-620-4-01140-0, Seitenanzahl: 26882,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Zugriffsverwaltung in den Bereichen IT-Sicherheit, Unternehmensführung und Datenschutz effektiv implementiert werden, um unbefugten Zugriff auf sensible Informationen zu verhindern?
Die Zugriffsverwaltung kann effektiv implementiert werden, indem klare Richtlinien und Verfahren für die Zugriffskontrolle festgelegt werden. Dies umfasst die Vergabe von Berechtigungen basierend auf den Aufgaben und Verantwortlichkeiten der Mitarbeiter sowie die regelmäßige Überprüfung und Aktualisierung dieser Berechtigungen. Zusätzlich sollten Technologien wie Identity and Access Management (IAM) eingesetzt werden, um den Zugriff auf sensible Informationen zu kontrollieren und zu überwachen. Dies ermöglicht es, den Zugriff auf bestimmte Daten und Systeme zu beschränken und verdächtige Aktivitäten zu erkennen. Eine Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für die Bedeutung der Zugriffsverwaltung zu schärfen und sicherzustellen, dass sie die Richt **
-
Was sind die notwendigen Schritte zur Autorisierung eines Benutzers für den Zugriff auf sensible Unternehmensdaten?
1. Der Benutzer muss sich mit seinen Zugangsdaten anmelden. 2. Der Administrator prüft und genehmigt die Anfrage des Benutzers. 3. Der Benutzer erhält Zugriff auf die sensiblen Unternehmensdaten. **
-
Welche Schritte sind erforderlich, um eine Autorisierung für den Zugriff auf vertrauliche Informationen zu erhalten?
Um eine Autorisierung für den Zugriff auf vertrauliche Informationen zu erhalten, muss man zunächst eine formelle Anfrage beim zuständigen Vorgesetzten oder der IT-Abteilung stellen. Anschließend muss man möglicherweise eine Sicherheitsschulung absolvieren und eine Vertraulichkeitserklärung unterzeichnen. Nach Genehmigung erhält man Zugriff auf die Informationen und muss sicherstellen, dass sie vertraulich behandelt werden. **
-
Welche Rolle spielen Zugriffsrechte in Bezug auf die Datensicherheit und den Schutz vor unerlaubtem Zugriff?
Zugriffsrechte definieren, wer auf welche Daten zugreifen kann und in welchem Umfang. Sie sind entscheidend für die Datensicherheit, da sie sicherstellen, dass nur autorisierte Personen auf sensible Informationen zugreifen können. Durch korrekt konfigurierte Zugriffsrechte wird unerlaubter Zugriff auf Daten verhindert und somit die Sicherheit der Daten gewährleistet. **

Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
Welche Maßnahmen können Organisationen ergreifen, um ein effektives Berechtigungsmanagement für den Zugriff auf sensible Daten zu gewährleisten?
Organisationen können zunächst klare Richtlinien und Prozesse für die Vergabe und Verwaltung von Berechtigungen festlegen. Zudem sollten regelmäßige Überprüfungen der Berechtigungen durchgeführt werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf sensible Daten haben. Die Implementierung von Technologien wie Identity and Access Management (IAM) Systemen kann auch helfen, das Berechtigungsmanagement zu verbessern. **
Top-Angebote
Produkte zum Begriff Auf:
-
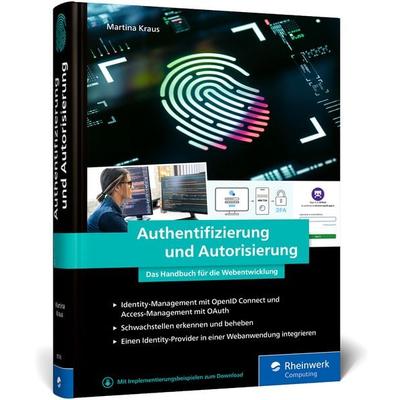
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie kann die Zugriffsverwaltung in den Bereichen IT-Sicherheit, Unternehmensführung und Datenschutz effektiv implementiert werden, um unbefugten Zugriff auf sensible Informationen zu verhindern?
Die Zugriffsverwaltung kann effektiv implementiert werden, indem klare Richtlinien und Verfahren für die Zugriffskontrolle festgelegt werden. Dies umfasst die Vergabe von Berechtigungen basierend auf den Aufgaben und Verantwortlichkeiten der Mitarbeiter sowie die regelmäßige Überprüfung und Aktualisierung dieser Berechtigungen. Zusätzlich sollten Technologien wie Identity and Access Management (IAM) eingesetzt werden, um den Zugriff auf sensible Informationen zu kontrollieren und zu überwachen. Dies ermöglicht es, den Zugriff auf bestimmte Daten und Systeme zu beschränken und verdächtige Aktivitäten zu erkennen. Eine Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für die Bedeutung der Zugriffsverwaltung zu schärfen und sicherzustellen, dass sie die Richt **
-
Was sind die notwendigen Schritte zur Autorisierung eines Benutzers für den Zugriff auf sensible Unternehmensdaten?
1. Der Benutzer muss sich mit seinen Zugangsdaten anmelden. 2. Der Administrator prüft und genehmigt die Anfrage des Benutzers. 3. Der Benutzer erhält Zugriff auf die sensiblen Unternehmensdaten. **
Ähnliche Suchbegriffe für Auf
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Recht auf Zugang zu Informationen und dessen Einschränkung durch die nationale Sicherheit, Taschenbuch von Aaron Salau, Verlag Unser Wissen,Recht Auf Zugang Zu Informationen Und Dessen Einschränkung Durch Die Nationale Sicherheit, Taschenbuch Von Aaron Salau, Verlag Unser Wissen, 978-620-4-01140-0, Seitenanzahl: 26882,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
P-TOUCH TZESE5 - Siegelband (Sicherheit), schwarz auf weiß, 24mmOriginal Brother TZe-SE5 Sicherheits- und Siegelband – 24 mm breit, 8 m lang für P- touch P900WC, P900W, D610BTVP, D600VP, E550WNIVP, E550WVP, E500VP, D800W, P950NW, P750W, P910BT, P710BT Produktdetails: schwarz auf weiß laminiert durch patentierten Hinterbanddruck manipulationssicher – kann nach dem Entfernen nicht wieder angebracht werden 24 mm breit, 8 m lang für Computer, elektronische Geräte oder sonstiges Eigentum konform mit Standard UL969 Das Sicherheits- und Siegelband ist Teil der Pro Tape Serie, die entwickelt wurde, um die Anforderungen von professionellen Anwendern zu erfüllen, die eine langfristige Kennzeichnung suchen. Professionell beschriften mit den Brother Pro Tapes. Mit dem Original Brother Pro Tape TZe-SE5 Sicherheits- und Siegelband mit schwarzer Schrift auf weißem Hintergrund identifizieren Sie sofort, ob der beschriftete Gegenstand manipuliert worden ist. Das Etikett kann nicht rückstandsfrei entfernt oder nach dem Entfernen wieder angebracht werden kann. Das Etikett wird zerstört und hinterlässt ein schachbrettartiges Klebemuster auf der Oberfläche. Perfekt zur Inventarisierung von Gütern oder Versiegelung von Fächern, Deckeln oder kleinen Verpackungen geeignet. Dank der Laminierung sind die unversehrten Etiketten zudem wisch-, wetter- und kratzfest und halten selbst extremen Bedingungen hinsichtlich Abrieb, Temperaturen, Chemikalien und UV-Licht stand. Mit der Original Brother TZe-SE5 Schriftbandkassette drucken Sie klare, gestochen scharfe und perfekt lesbare Etiketten. Dank der Laminierung durch den patentierten Hinterbanddruck sind die selbstklebenden Etiketten auch unter extremen Bedingungen äußerst lange haltbar. Sie sind nicht nur UV-beständig und wasserfest, sondern auch vor Abrieb und Chemikalien geschützt. Das laminierte TZe-SE5 Sicherheits- und Siegelband mit schwarzer Schrift auf weißem Hintergrund hilft Ihnen dabei, sich vor Diebstahl und Manipulation zu schützen. Es eignet sich ideal für die Erstellung von Etiketten mit Informationen zu elektrischen Sicherheitsprüfungen, da es nicht entfernt und an anderer Stelle wieder angebracht werden kann. Wenn das manipulationssichere Schriftband abgelöst wird, bleibt ein schachbrettartiges Muster zurück und der Druck wird zerstört, damit das Etikett nicht wiederverwendet werden kann. Das Original Brother TZe-SE5 Sicherheits- und Siegelband kann auch verwendet werden, um vertrauliche Informationen in Ordnern oder Kisten zu schützen. Das TZe-SE5 Sicherheits- und Siegelband lässt Sie sofort erkennen, wenn es manipuliert wurde und jemand Zugriff auf vertrauliche Informationen hatte. TZe-Schriftbandkassetten sind schnell und einfach zu installieren, damit Sie mit Ihrem P-touch Gerät problemlos sämtliche Beschriftungsaufträge erfüllen können.35,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Welche Schritte sind erforderlich, um eine Autorisierung für den Zugriff auf vertrauliche Informationen zu erhalten?
Um eine Autorisierung für den Zugriff auf vertrauliche Informationen zu erhalten, muss man zunächst eine formelle Anfrage beim zuständigen Vorgesetzten oder der IT-Abteilung stellen. Anschließend muss man möglicherweise eine Sicherheitsschulung absolvieren und eine Vertraulichkeitserklärung unterzeichnen. Nach Genehmigung erhält man Zugriff auf die Informationen und muss sicherstellen, dass sie vertraulich behandelt werden. **
-
Welche Rolle spielen Zugriffsrechte in Bezug auf die Datensicherheit und den Schutz vor unerlaubtem Zugriff?
Zugriffsrechte definieren, wer auf welche Daten zugreifen kann und in welchem Umfang. Sie sind entscheidend für die Datensicherheit, da sie sicherstellen, dass nur autorisierte Personen auf sensible Informationen zugreifen können. Durch korrekt konfigurierte Zugriffsrechte wird unerlaubter Zugriff auf Daten verhindert und somit die Sicherheit der Daten gewährleistet. **
-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
-
Welche Maßnahmen können Organisationen ergreifen, um ein effektives Berechtigungsmanagement für den Zugriff auf sensible Daten zu gewährleisten?
Organisationen können zunächst klare Richtlinien und Prozesse für die Vergabe und Verwaltung von Berechtigungen festlegen. Zudem sollten regelmäßige Überprüfungen der Berechtigungen durchgeführt werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf sensible Daten haben. Die Implementierung von Technologien wie Identity and Access Management (IAM) Systemen kann auch helfen, das Berechtigungsmanagement zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.