Domain zugriffsberechtigung.de kaufen?
Wir ziehen mit dem Projekt
zugriffsberechtigung.de um.
Sind Sie am Kauf der Domain
zugriffsberechtigung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugriffsberechtigung.de kaufen?
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **

Ähnliche Suchbegriffe für Lowprofile
Top-Angebote
Produkte zum Begriff Lowprofile:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Wie kann die Authentifizierung und Berechtigung von Nutzern in einem digitalen System sichergestellt werden?
Die Authentifizierung kann durch die Verwendung von sicheren Passwörtern, Zwei-Faktor-Authentifizierung oder biometrische Merkmale erfolgen. Die Berechtigung von Nutzern kann durch die Vergabe von individuellen Zugriffsrechten basierend auf ihren Rollen und Aufgaben im System sichergestellt werden. Ein regelmäßiges Überprüfen und Aktualisieren der Zugriffsrechte kann zusätzlich die Sicherheit gewährleisten. **
-
Wie kann die Zugriffsverwaltung in verschiedenen Bereichen wie IT-Sicherheit, Unternehmensverwaltung und physischer Sicherheit effektiv eingesetzt werden, um unbefugten Zugriff zu verhindern und die Sicherheit zu gewährleisten?
Die Zugriffsverwaltung kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Dies kann durch die Implementierung von Passwortrichtlinien, Zwei-Faktor-Authentifizierung und Berechtigungsmanagement erreicht werden. In der Unternehmensverwaltung kann die Zugriffsverwaltung dazu beitragen, den Zugriff auf bestimmte Ressourcen und Informationen basierend auf den Rollen und Verantwortlichkeiten der Mitarbeiter zu steuern. Dies kann dazu beitragen, interne Betrugsfälle zu verhindern und die Vertraulichkeit von Unternehmensdaten zu gewährleisten. Im Bereich der physischen Sicherheit kann die Zugriffsverwaltung eingesetzt werden, um den Zugang zu sensiblen Bereichen wie **

"Warum ist ein effektives Berechtigungsmanagement für die Sicherheit und Effizienz von Unternehmen so wichtig?" "Wie können Unternehmen ihr Berechtigungsmanagement optimieren, um den Zugang zu sensiblen Daten zu kontrollieren und Datenschutzvorschriften einzuhalten?"
Ein effektives Berechtigungsmanagement ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern und die Sicherheit des Unternehmens zu gewährleisten. Es hilft auch dabei, die Effizienz zu steigern, da Mitarbeiter nur auf die Ressourcen zugreifen können, die sie für ihre Arbeit benötigen. Unternehmen können ihr Berechtigungsmanagement optimieren, indem sie regelmäßige Überprüfungen der Zugriffsrechte durchführen, Richtlinien und Prozesse für die Vergabe von Berechtigungen implementieren und Tools zur automatisierten Verwaltung von Berechtigungen nutzen. **
Wie kann die Zugriffsverwaltung in der Informationstechnologie dazu beitragen, die Sicherheit von Daten und Systemen zu gewährleisten? Welche Best Practices und Tools werden in der Zugriffsverwaltung eingesetzt, um unbefugten Zugriff zu verhindern und die Datenschutzrichtlinien einzuhalten? Wie beeinflusst die Zugriffsverwaltung die Benutzererfahrung und die Effizien
Die Zugriffsverwaltung in der Informationstechnologie ermöglicht es, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu beschränken. Durch die Implementierung von Best Practices wie dem Prinzip des geringsten Privilegs und der regelmäßigen Überprüfung von Zugriffsrechten können unbefugte Zugriffe verhindert werden. Tools wie Identity and Access Management (IAM) und Single Sign-On (SSO) werden eingesetzt, um die Zugriffsverwaltung zu automatisieren und die Einhaltung von Datenschutzrichtlinien zu gewährleisten. Eine effektive Zugriffsverwaltung kann die Benutzererfahrung verbessern, indem sie den Zugriff auf benötigte Ressourcen erleichtert, und gleichzeitig die Effizienz steigern, indem sie die Verwaltung von Zugriffsrechten vereinfacht **
Top-Angebote
Produkte zum Begriff Lowprofile:
-
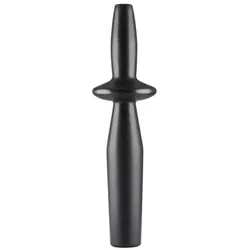
Vitamix Stampfer für 2L Mixbehälter | LowProfileKurz gesagt: Dieser überarbeitete Vitamix Stampfer ist 30 cm lang und gehört zu den flachen, breiten 2-Liter-Low-Profile-Behältern, wie sie die Ascent-Modelle und der Pro 750 verwenden. Für den hohen 2-Liter-High-Profile-Behälter ist der 31-cm-Stampfer zuständig, für 0,9- und 1,4-Liter-Behälter der kurze mit 24,2 cm. Vitamix Stampfer für den 2-Liter-Behälter in Low-Profile-Bauform Dieser Stampfer ist 30 cm lang und gehört zum flachen 2-Liter-Vitamix-Behälter (Low Profile) mit Nass- oder Trockenschneidemesser. Mit diesem Behälter werden unter anderem die Explorian-Modelle E320 und E520 sowie der Pro 750 ausgeliefert – er heißt dort 2-Liter-Pro-Behälter und ist niedriger und breiter als der 2-Liter-Classic-Behälter. Zugeordnet wird immer über den Behälter, nicht über den Motorblock: Der Low-Profile-Behälter passt auf alle Vitamix-Geräte außer der Ascent- und der Ascent X-Serie, die ausschließlich ihre eigenen SELF-DETECT-Behälter verwenden. Auch der 2-Liter-Behälter der Ascent-Serie ...14,90 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
Ähnliche Suchbegriffe für Lowprofile
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
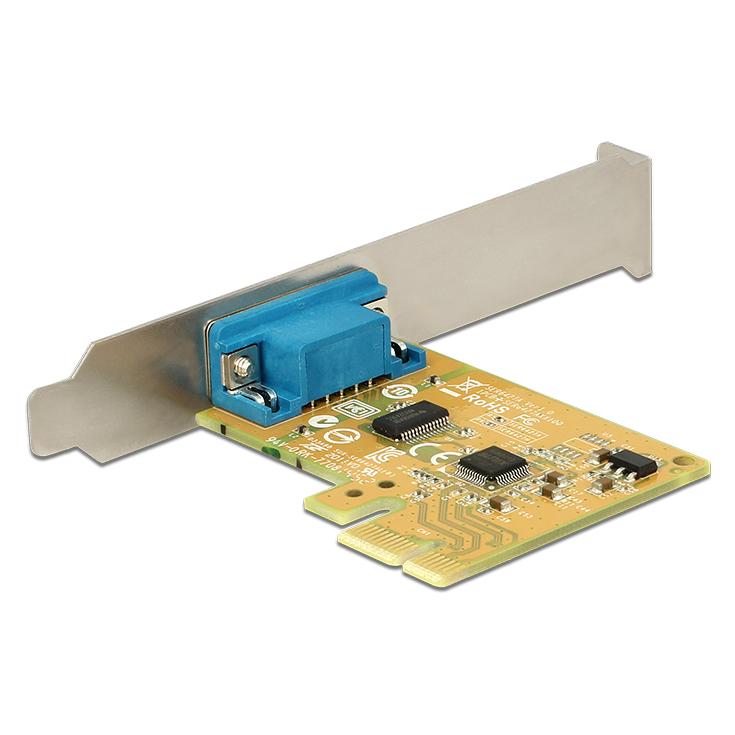
PCI-EXPRESS KARTE 1P Parallel (ASIX Chipset),ink. LowProfile BügelDie EX-44001 PCI-Express Parallel Karte stellt einen Parallelen SPP/EPP/ECP High Performance Ausgang zur Verfügung. Er ist entwickelt worden um einen weiteren Parallelen Ausgang für PC, kleine Workstation oder Server über den PCI-Express Bus zu erweitern. Mit der EX-44001 bestehen keine IRQ und I/O-Adressen Probleme und sie ist PCI-Express Plug-and-Play-Kompatibel ist. Mit der EX-44001 wird ein Low Profile Bügel mitgeliefert, somit kann die EX-44001 auch in schmale Gehäuse bis zu einer maximaler Bauhöhe von 8 cm eingesetzt werden. Auf einen Blick HostschnittstellePCIe AusgangsschnittstelleParallel Eingebautja Anzahl Parallelanschlüsse1 ChipsatzASIX MCS9805CV Alle technischen Daten anzeigen (18 Angaben) Anschlüsse und SchnittstellenHostschnittstellePCIeAusgangsschnittstelleParallelAnzahl Parallelanschlüsse1 DesignEingebautJa MerkmaleChipsatzASIX MCS9805CVDatenübertragungsrate (max)0,002 Gbit/sUnterstützung EPP und ECPJa BetriebsbedingungenBetriebstemperatur0 - 55 °CTemperaturbereich ...52,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Authentifizierung und Berechtigung von Nutzern in einem digitalen System sichergestellt werden?
Die Authentifizierung kann durch die Verwendung von sicheren Passwörtern, Zwei-Faktor-Authentifizierung oder biometrische Merkmale erfolgen. Die Berechtigung von Nutzern kann durch die Vergabe von individuellen Zugriffsrechten basierend auf ihren Rollen und Aufgaben im System sichergestellt werden. Ein regelmäßiges Überprüfen und Aktualisieren der Zugriffsrechte kann zusätzlich die Sicherheit gewährleisten. **
-
Wie kann die Zugriffsverwaltung in verschiedenen Bereichen wie IT-Sicherheit, Unternehmensverwaltung und physischer Sicherheit effektiv eingesetzt werden, um unbefugten Zugriff zu verhindern und die Sicherheit zu gewährleisten?
Die Zugriffsverwaltung kann in der IT-Sicherheit eingesetzt werden, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Dies kann durch die Implementierung von Passwortrichtlinien, Zwei-Faktor-Authentifizierung und Berechtigungsmanagement erreicht werden. In der Unternehmensverwaltung kann die Zugriffsverwaltung dazu beitragen, den Zugriff auf bestimmte Ressourcen und Informationen basierend auf den Rollen und Verantwortlichkeiten der Mitarbeiter zu steuern. Dies kann dazu beitragen, interne Betrugsfälle zu verhindern und die Vertraulichkeit von Unternehmensdaten zu gewährleisten. Im Bereich der physischen Sicherheit kann die Zugriffsverwaltung eingesetzt werden, um den Zugang zu sensiblen Bereichen wie **
-
"Warum ist ein effektives Berechtigungsmanagement für die Sicherheit und Effizienz von Unternehmen so wichtig?" "Wie können Unternehmen ihr Berechtigungsmanagement optimieren, um den Zugang zu sensiblen Daten zu kontrollieren und Datenschutzvorschriften einzuhalten?"
Ein effektives Berechtigungsmanagement ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern und die Sicherheit des Unternehmens zu gewährleisten. Es hilft auch dabei, die Effizienz zu steigern, da Mitarbeiter nur auf die Ressourcen zugreifen können, die sie für ihre Arbeit benötigen. Unternehmen können ihr Berechtigungsmanagement optimieren, indem sie regelmäßige Überprüfungen der Zugriffsrechte durchführen, Richtlinien und Prozesse für die Vergabe von Berechtigungen implementieren und Tools zur automatisierten Verwaltung von Berechtigungen nutzen. **
-
Wie kann die Zugriffsverwaltung in der Informationstechnologie dazu beitragen, die Sicherheit von Daten und Systemen zu gewährleisten? Welche Best Practices und Tools werden in der Zugriffsverwaltung eingesetzt, um unbefugten Zugriff zu verhindern und die Datenschutzrichtlinien einzuhalten? Wie beeinflusst die Zugriffsverwaltung die Benutzererfahrung und die Effizien
Die Zugriffsverwaltung in der Informationstechnologie ermöglicht es, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu beschränken. Durch die Implementierung von Best Practices wie dem Prinzip des geringsten Privilegs und der regelmäßigen Überprüfung von Zugriffsrechten können unbefugte Zugriffe verhindert werden. Tools wie Identity and Access Management (IAM) und Single Sign-On (SSO) werden eingesetzt, um die Zugriffsverwaltung zu automatisieren und die Einhaltung von Datenschutzrichtlinien zu gewährleisten. Eine effektive Zugriffsverwaltung kann die Benutzererfahrung verbessern, indem sie den Zugriff auf benötigte Ressourcen erleichtert, und gleichzeitig die Effizienz steigern, indem sie die Verwaltung von Zugriffsrechten vereinfacht **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.