Domain zugriffsberechtigung.de kaufen?
Wir ziehen mit dem Projekt
zugriffsberechtigung.de um.
Sind Sie am Kauf der Domain
zugriffsberechtigung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugriffsberechtigung.de kaufen?
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **

Ähnliche Suchbegriffe für Weaponized-Interdependence-in-der
Top-Angebote
Produkte zum Begriff Weaponized-Interdependence-in-der:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die verschiedenen Arten der Autorisierung in Bezug auf Zugriffsrechte in der Informationstechnologie und wie werden sie in verschiedenen Branchen angewendet?
In der Informationstechnologie gibt es verschiedene Arten der Autorisierung, darunter die rollenbasierte Autorisierung, die attributbasierte Autorisierung, die benutzerbasierte Autorisierung und die policybasierte Autorisierung. Die rollenbasierte Autorisierung weist Benutzern basierend auf ihrer Rolle im Unternehmen bestimmte Zugriffsrechte zu, während die attributbasierte Autorisierung Zugriffsrechte basierend auf bestimmten Attributen des Benutzers oder der Ressource vergibt. Die benutzerbasierte Autorisierung ermöglicht es, individuelle Benutzerkonten mit spezifischen Zugriffsrechten zu verwalten, während die policybasierte Autorisierung auf vordefinierten Richtlinien basiert, die den Zugriff auf Ressourcen steuern. Diese verschiedenen Arten der Autor **
-
Wie kann die Zugriffsverwaltung in der Informationstechnologie dazu beitragen, die Sicherheit von Daten und Systemen zu gewährleisten? Welche Best Practices und Tools werden in der Zugriffsverwaltung eingesetzt, um unbefugten Zugriff zu verhindern und die Datenschutzrichtlinien einzuhalten? Wie beeinflusst die Zugriffsverwaltung die Benutzererfahrung und die Effizien
Die Zugriffsverwaltung in der Informationstechnologie ermöglicht es, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu beschränken. Durch die Implementierung von Best Practices wie dem Prinzip des geringsten Privilegs und der regelmäßigen Überprüfung von Zugriffsrechten können unbefugte Zugriffe verhindert werden. Tools wie Identity and Access Management (IAM) und Single Sign-On (SSO) werden eingesetzt, um die Zugriffsverwaltung zu automatisieren und die Einhaltung von Datenschutzrichtlinien zu gewährleisten. Eine effektive Zugriffsverwaltung kann die Benutzererfahrung verbessern, indem sie den Zugriff auf benötigte Ressourcen erleichtert, und gleichzeitig die Effizienz steigern, indem sie die Verwaltung von Zugriffsrechten vereinfacht **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
Wie kann die Zugriffsberechtigung in Bezug auf Datenschutz und Sicherheit in der Informationstechnologie verbessert werden?
Die Zugriffsberechtigung kann verbessert werden, indem Unternehmen eine strikte Richtlinie für den Zugriff auf sensible Daten implementieren. Dies beinhaltet die Verwendung von Multi-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte. Zudem sollten Mitarbeiter regelmäßig in Datenschutz- und Sicherheitsrichtlinien geschult werden, um das Bewusstsein für den Umgang mit sensiblen Daten zu stärken. Die Verwendung von Verschlüsselungstechnologien für die Speicherung und Übertragung von Daten kann ebenfalls dazu beitragen, die Zugriffsberechtigung zu verbessern und die Sicherheit zu erhöhen. **
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
Top-Angebote
Produkte zum Begriff Weaponized-Interdependence-in-der:
-
The Uses and Abuses of Weaponized Interdependence, Sachbücher von Daniel W. Drezner, Henry Farrell, Abraham L. NewmanDieses Sachbuch bietet eine tiefgehende Analyse der strategischen Nutzung von globalen Netzwerken und wirtschaftlichen Abhängigkeiten als Instrumente der Macht. Die Autoren untersuchen, wie Staaten wie China, Russland und die USA Informationskontrolle und wirtschaftliche Verflechtungen als Mittel zur Durchsetzung nationaler Interessen einsetzen. Dabei werden theoretische Ansätze und praktische Fallstudien miteinander verknüpft, um ein umfassendes Verständnis der Dynamiken in der internationalen Politik zu ermöglichen. Das Buch regt dazu an, traditionelle Konzepte der nationalen Sicherheit und Wirtschaftspolitik zu überdenken und neue Perspektiven auf die Rolle von Interdependenz in der globalen Ordnung zu entwickeln. Es richtet sich an Wissenschaftler, politische Entscheidungsträger und Praktiker, die sich mit den Herausforderungen und Chancen der globalen Vernetzung auseinandersetzen. Die kritische Auseinandersetzung mit den Mechanismen der Macht und den potenziellen Risiken einer übermässigen Abhängigkeit bietet wertvolle Einsichten für die Gestaltung zukünftiger Strategien.56,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
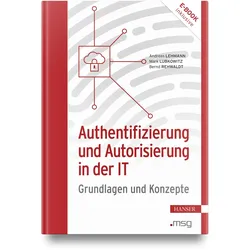
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Was sind die verschiedenen Arten der Autorisierung in Bezug auf Zugriffsrechte in der Informationstechnologie und wie werden sie in verschiedenen Branchen angewendet?
In der Informationstechnologie gibt es verschiedene Arten der Autorisierung, darunter die rollenbasierte Autorisierung, die attributbasierte Autorisierung, die benutzerbasierte Autorisierung und die policybasierte Autorisierung. Die rollenbasierte Autorisierung weist Benutzern basierend auf ihrer Rolle im Unternehmen bestimmte Zugriffsrechte zu, während die attributbasierte Autorisierung Zugriffsrechte basierend auf bestimmten Attributen des Benutzers oder der Ressource vergibt. Die benutzerbasierte Autorisierung ermöglicht es, individuelle Benutzerkonten mit spezifischen Zugriffsrechten zu verwalten, während die policybasierte Autorisierung auf vordefinierten Richtlinien basiert, die den Zugriff auf Ressourcen steuern. Diese verschiedenen Arten der Autor **
-
Wie kann die Zugriffsverwaltung in der Informationstechnologie dazu beitragen, die Sicherheit von Daten und Systemen zu gewährleisten? Welche Best Practices und Tools werden in der Zugriffsverwaltung eingesetzt, um unbefugten Zugriff zu verhindern und die Datenschutzrichtlinien einzuhalten? Wie beeinflusst die Zugriffsverwaltung die Benutzererfahrung und die Effizien
Die Zugriffsverwaltung in der Informationstechnologie ermöglicht es, den Zugriff auf sensible Daten und Systeme zu kontrollieren und zu beschränken. Durch die Implementierung von Best Practices wie dem Prinzip des geringsten Privilegs und der regelmäßigen Überprüfung von Zugriffsrechten können unbefugte Zugriffe verhindert werden. Tools wie Identity and Access Management (IAM) und Single Sign-On (SSO) werden eingesetzt, um die Zugriffsverwaltung zu automatisieren und die Einhaltung von Datenschutzrichtlinien zu gewährleisten. Eine effektive Zugriffsverwaltung kann die Benutzererfahrung verbessern, indem sie den Zugriff auf benötigte Ressourcen erleichtert, und gleichzeitig die Effizienz steigern, indem sie die Verwaltung von Zugriffsrechten vereinfacht **
Ähnliche Suchbegriffe für Weaponized-Interdependence-in-der
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
-
Wie kann die Zugriffsberechtigung in Bezug auf Datenschutz und Sicherheit in der Informationstechnologie verbessert werden?
Die Zugriffsberechtigung kann verbessert werden, indem Unternehmen eine strikte Richtlinie für den Zugriff auf sensible Daten implementieren. Dies beinhaltet die Verwendung von Multi-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte. Zudem sollten Mitarbeiter regelmäßig in Datenschutz- und Sicherheitsrichtlinien geschult werden, um das Bewusstsein für den Umgang mit sensiblen Daten zu stärken. Die Verwendung von Verschlüsselungstechnologien für die Speicherung und Übertragung von Daten kann ebenfalls dazu beitragen, die Zugriffsberechtigung zu verbessern und die Sicherheit zu erhöhen. **
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.