Domain zugriffsberechtigung.de kaufen?
Wir ziehen mit dem Projekt
zugriffsberechtigung.de um.
Sind Sie am Kauf der Domain
zugriffsberechtigung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugriffsberechtigung.de kaufen?
Wann wurde die Draisine erfunden?
Die Draisine wurde im Jahr 1817 von Karl Drais erfunden. Sie war das erste bekannte Zweirad und gilt als Vorläufer des heutigen Fahrrads. Drais entwickelte die Draisine als Alternative zum Pferdewagen, um sich schneller und effizienter fortzubewegen. Die Erfindung der Draisine markiert einen wichtigen Meilenstein in der Geschichte der Mobilität und des Transports. Bis heute wird Karl Drais als Pionier des Fahrrads angesehen. **
Wer hat die Draisine erfunden?
Die Draisine wurde von Karl Drais erfunden, einem deutschen Forstbeamten und Erfinder. Er baute das erste Modell der Draisine im Jahr 1817 und patentierte sie als "Laufmaschine". Die Draisine war das erste bekannte Fahrrad und gilt als Vorläufer des heutigen Fahrrads. Karl Drais' Erfindung revolutionierte die Art und Weise, wie Menschen sich fortbewegen, und legte den Grundstein für die Entwicklung des modernen Fahrrads. **

Ähnliche Suchbegriffe für Draisine
Top-Angebote
Produkte zum Begriff Draisine:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entwickelte sich die Draisine zum Fahrrad?
Die Draisine, auch bekannt als Laufrad oder Draisine, wurde von Karl Drais im Jahr 1817 erfunden. Sie bestand aus einem hölzernen Rahmen mit zwei Rädern, die hintereinander angeordnet waren. Der Fahrer saß auf dem Rahmen und bewegte sich durch Abstoßen mit den Füßen vom Boden fort. Im Laufe der Zeit wurden Verbesserungen an der Draisine vorgenommen, wie z.B. die Einführung von Pedalen an den Rädern, um die Geschwindigkeit und Effizienz zu erhöhen. Dies führte schließlich zur Entwicklung des Hochrades, bei dem das Vorderrad größer war als das Hinterrad. Mit der Erfindung des Sicherheitsrades, das zwei gleich große Räder hatte und eine Kette zur Übertragung der Kraft vom Pedal auf das Hinterrad nutzte, wurde das moderne Fahrrad geboren. Diese Entwicklung ermöglichte eine stabilere Fahrt und eine effizientere Fortbewegung, was das Fahrrad zu einem beliebten Fortbewegungsmittel machte. **
-
Was wäre an Geschwindigkeit mit einer muskelbetriebenen Draisine möglich?
Die Geschwindigkeit einer muskelbetriebenen Draisine hängt von verschiedenen Faktoren ab, wie der Kraft und Ausdauer des Fahrers, dem Gewicht der Draisine und der Beschaffenheit der Strecke. In der Regel können muskelbetriebene Draisinen Geschwindigkeiten von etwa 20-30 km/h erreichen, jedoch ist dies stark von den individuellen Bedingungen abhängig. **
-
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **


Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
Top-Angebote
Produkte zum Begriff Draisine:
-
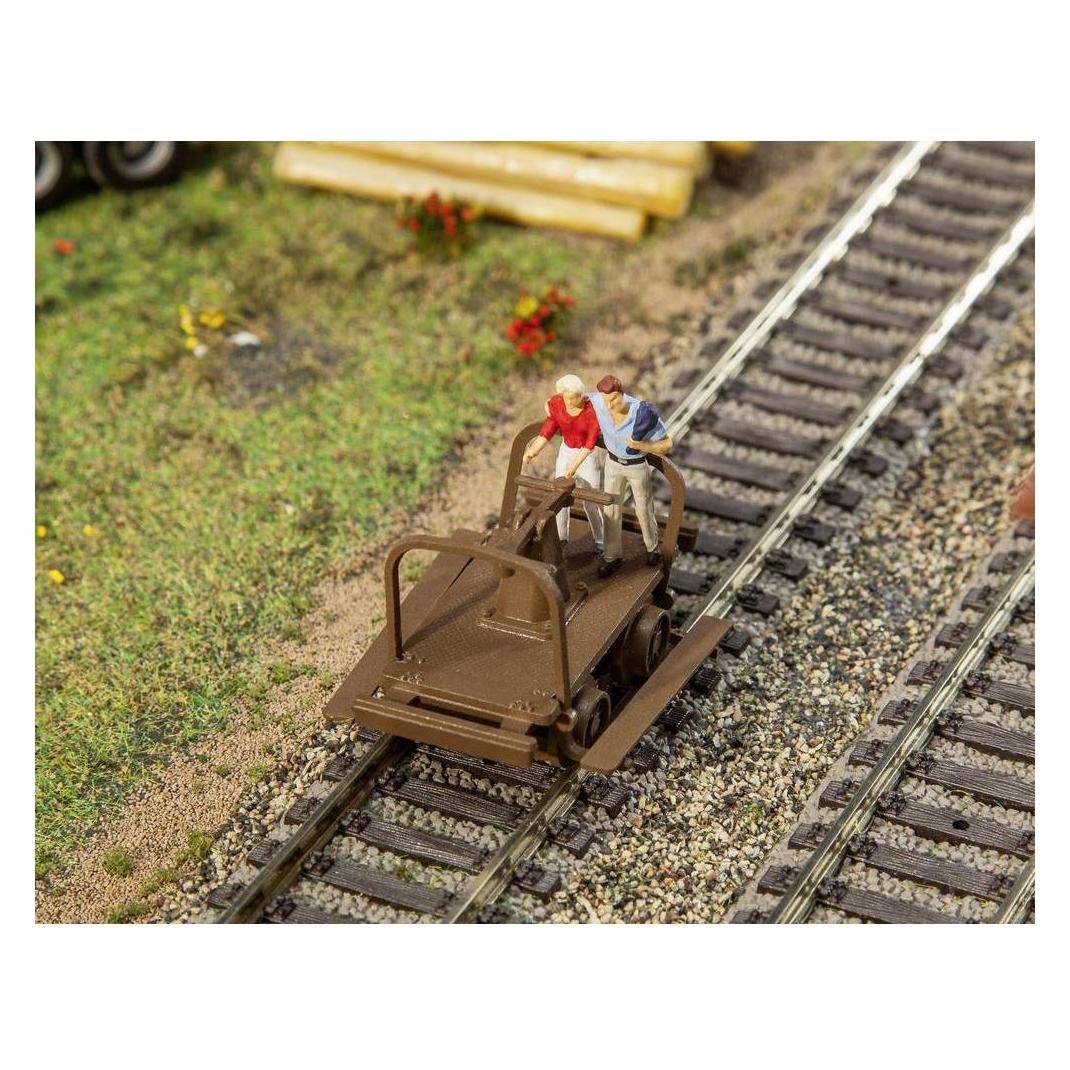
Faller 180926 H0 Draisine BausatzAuf Und Nieder! Standmodell Einer Kleinen, Zweiachsigen Handhebeldraisine, Bei Der Die Muskelkraft Durch Pumpen Und Wippen Auf Die Räder Übertragen Und Das Schienenfahrzeug In Bewegung Versetzt Wird. Passend Für H0-gleise.6,89 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wann wurde die Draisine erfunden?
Die Draisine wurde im Jahr 1817 von Karl Drais erfunden. Sie war das erste bekannte Zweirad und gilt als Vorläufer des heutigen Fahrrads. Drais entwickelte die Draisine als Alternative zum Pferdewagen, um sich schneller und effizienter fortzubewegen. Die Erfindung der Draisine markiert einen wichtigen Meilenstein in der Geschichte der Mobilität und des Transports. Bis heute wird Karl Drais als Pionier des Fahrrads angesehen. **
-
Wer hat die Draisine erfunden?
Die Draisine wurde von Karl Drais erfunden, einem deutschen Forstbeamten und Erfinder. Er baute das erste Modell der Draisine im Jahr 1817 und patentierte sie als "Laufmaschine". Die Draisine war das erste bekannte Fahrrad und gilt als Vorläufer des heutigen Fahrrads. Karl Drais' Erfindung revolutionierte die Art und Weise, wie Menschen sich fortbewegen, und legte den Grundstein für die Entwicklung des modernen Fahrrads. **
-
Wie entwickelte sich die Draisine zum Fahrrad?
Die Draisine, auch bekannt als Laufrad oder Draisine, wurde von Karl Drais im Jahr 1817 erfunden. Sie bestand aus einem hölzernen Rahmen mit zwei Rädern, die hintereinander angeordnet waren. Der Fahrer saß auf dem Rahmen und bewegte sich durch Abstoßen mit den Füßen vom Boden fort. Im Laufe der Zeit wurden Verbesserungen an der Draisine vorgenommen, wie z.B. die Einführung von Pedalen an den Rädern, um die Geschwindigkeit und Effizienz zu erhöhen. Dies führte schließlich zur Entwicklung des Hochrades, bei dem das Vorderrad größer war als das Hinterrad. Mit der Erfindung des Sicherheitsrades, das zwei gleich große Räder hatte und eine Kette zur Übertragung der Kraft vom Pedal auf das Hinterrad nutzte, wurde das moderne Fahrrad geboren. Diese Entwicklung ermöglichte eine stabilere Fahrt und eine effizientere Fortbewegung, was das Fahrrad zu einem beliebten Fortbewegungsmittel machte. **
-
Was wäre an Geschwindigkeit mit einer muskelbetriebenen Draisine möglich?
Die Geschwindigkeit einer muskelbetriebenen Draisine hängt von verschiedenen Faktoren ab, wie der Kraft und Ausdauer des Fahrers, dem Gewicht der Draisine und der Beschaffenheit der Strecke. In der Regel können muskelbetriebene Draisinen Geschwindigkeiten von etwa 20-30 km/h erreichen, jedoch ist dies stark von den individuellen Bedingungen abhängig. **
Ähnliche Suchbegriffe für Draisine
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "unzureichende Berechtigung zur Änderung der Zugriffsrechte"?
"Unzureichende Berechtigung zur Änderung der Zugriffsrechte" bedeutet, dass eine Person oder ein Benutzer nicht über ausreichende Rechte oder Autorisierung verfügt, um die Zugriffsrechte auf bestimmte Dateien, Ordner oder Systemressourcen zu ändern. Dies kann bedeuten, dass die Person nicht die erforderlichen Administratorrechte hat oder dass ihre Zugriffsrechte nicht ausreichen, um Änderungen vorzunehmen. In solchen Fällen ist es notwendig, die entsprechenden Berechtigungen anzupassen oder sich an einen Administrator zu wenden, um die gewünschten Änderungen vorzunehmen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie kann die Authentifizierung in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und physischer Zugang effektiv implementiert werden, um die Sicherheit zu gewährleisten und unbefugten Zugriff zu verhindern?
In der IT-Sicherheit kann die Authentifizierung durch die Implementierung von Multi-Faktor-Authentifizierung, starken Passwörtern und regelmäßigen Überprüfungen der Zugriffsrechte erfolgen, um unbefugten Zugriff zu verhindern. Im Finanzwesen kann die Authentifizierung durch die Verwendung von biometrischen Merkmalen wie Fingerabdrücken oder Gesichtserkennung sowie durch die Implementierung von Transaktionsüberwachungssystemen zur Erkennung verdächtiger Aktivitäten erfolgen. Im physischen Zugangsbereich kann die Authentifizierung durch die Verwendung von Zugangskarten, PIN-Codes und Überwachungskameras zur Identifizierung von Personen und zur Verhinderung unbefugten Zugangs erfolgen. Durch die Kombination verschied **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.